

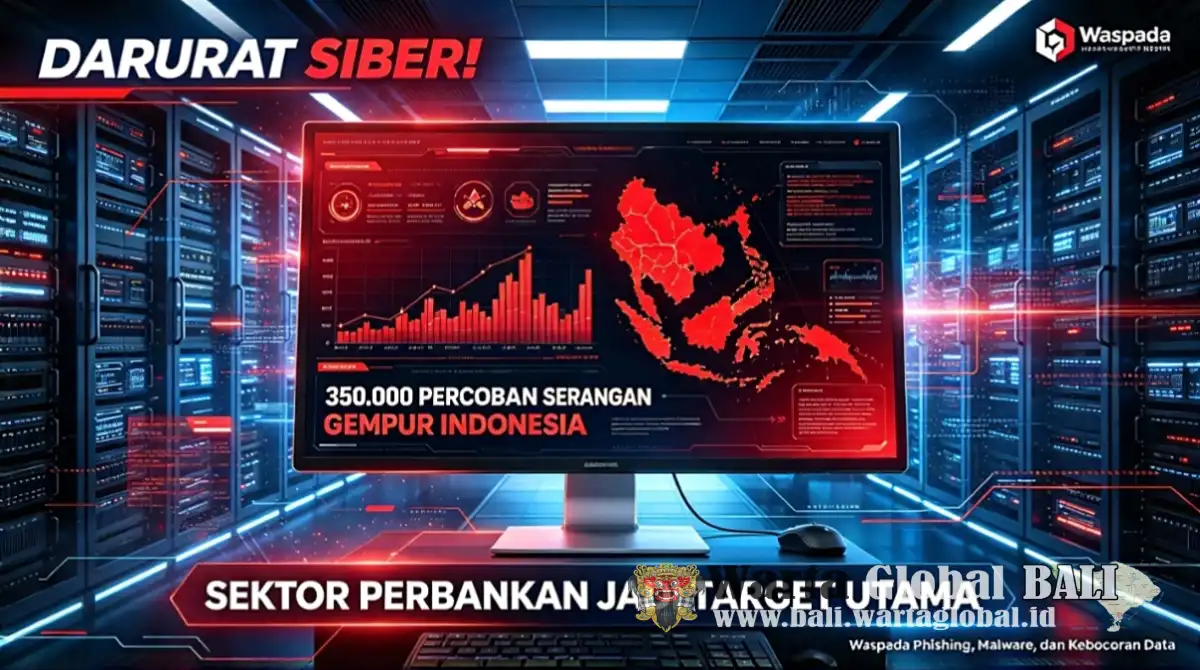
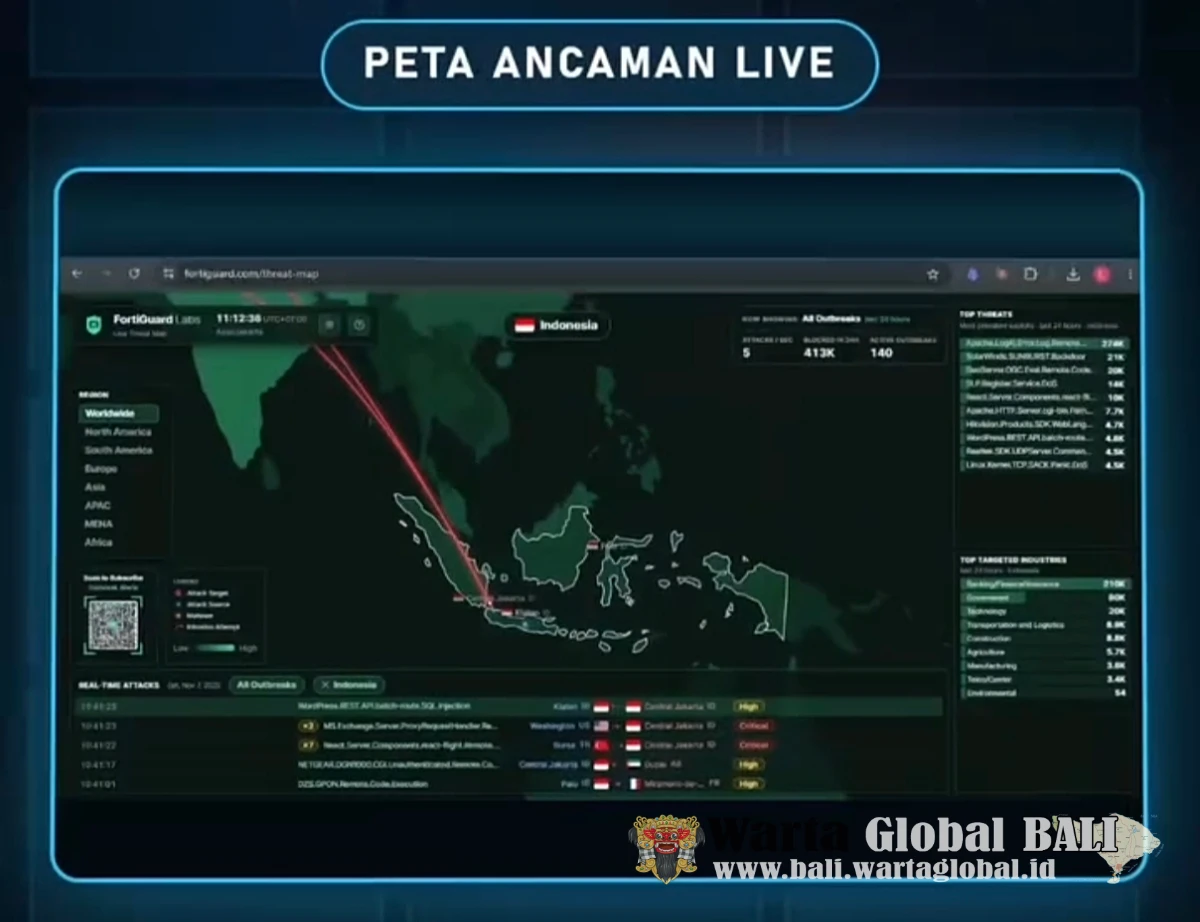
Bali, wartaglobalbali.id - Berdasarkan data dari dasbor ancaman siber global seperti FortiGuard Labs, Sabtu 7 November 2026, tercatat sebanyak 350.600 percobaan serangan menyasar berbagai sektor krusial di tanah air dalam kurun waktu 24 jam terakhir.
Berdasarkan distribusi target, sektor perbankan, keuangan, dan asuransi menduduki peringkat pertama sebagai sasaran empuk dengan catatan sekitar 214.000 serangan.
Menyusul di posisi berikutnya, sektor pemerintahan dan fasilitas vital negara turut dibidik dengan angka mencapai 79.000 percobaan serangan.
Kendati jumlah ancaman ini tergolong masif, otoritas memastikan situasi saat ini masih dalam kendali penuh. Angka tersebut merupakan total sinyal attempt atau percobaan penyusupan yang berhasil diidentifikasi dan ditahan secara berlapis oleh sistem pertahanan siber nasional. Artinya, tidak ada laporan atau indikasi terkait kebocoran sistem (breach) yang berhasil membobol infrastruktur vital tersebut.
BSSN dan OJK Siaga Penuh
Menghadapi eskalasi ancaman yang cukup tinggi ini, Badan Siber dan Sandi Negara (BSSN) bergerak cepat bersama tim Teknologi Informasi (IT) dari sektor perbankan nasional untuk siaga penuh memblokir setiap celah kerentanan.
Di sisi lain, Otoritas Jasa Keuangan (OJK) memperketat pengawasan dengan mewajibkan seluruh bank umum di Indonesia untuk mengimplementasikan standar ketahanan siber (cyber resilience) tingkat tinggi. Berita Indonesia terkini
Salah satu regulasi krusial yang ditegakkan adalah kewajiban bagi institusi keuangan untuk melaporkan setiap insiden siber dalam kurun waktu kurang dari 24 jam sejak ancaman atau anomali pertama kali terdeteksi.
Langkah preventif yang cepat dan terintegrasi ini diharapkan mampu menjaga stabilitas sistem keuangan nasional serta melindungi data publik dari ancaman kejahatan digital global yang kian agresif.
Disebutkan BSSN baru mengeluarkan advisory darurat 4 November 2026 kemarin, soal gelombang ransomware varian baru hybrid fileless yang menyasar bank, fintech, dan energi. Ransonware ini bis mematikan back up dan mai double extortion lewat RDP yang tidak pakai MFA.
Sehingga semua bank diminta melakukan full zero trust, back up air-grapped offline dan melakukan patroli siber 24 jam.
Selain ransomware hybrid fileless ada juga malware Android Hirudo yang mengincar 8 aplikasi m-banking dari 7 bank di Indonesia.Berita Indonesia terkini
Tim IT Bank-bank Indonesia Sedang Perang Siber Jaga Uang Nasabah
Pada saat sebagian besar masyarakat beristirahat dengan tenang di malam hari, situasi berbanding 180 derajat justru terjadi di ruang-ruang server dan pusat kendali teknologi informasi (IT).
Para pahlawan tanpa tanda jasa di lini depan perbankan nasional kini tengah berjibaku dalam “perang” siber yang sesungguhnya.
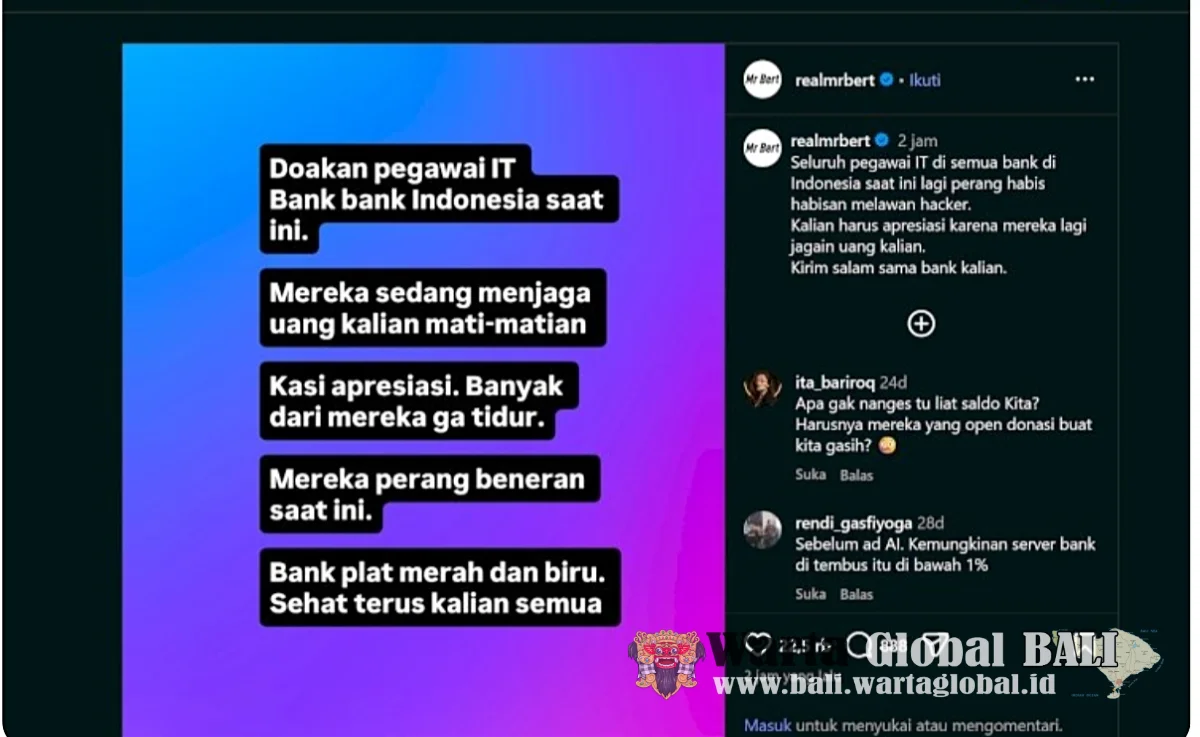
Melalui unggahan yang menyita perhatian publik dari akun Instagram @realmrbert, diserukan sebuah pesan moral yang mendalam agar masyarakat, khususnya para nasabah, turut mendoakan dan memberikan apresiasi setinggi-tingginya kepada para pegawai IT di berbagai bank di Indonesia.Berita Indonesia terkini
"Doakan pegawai IT bank-bank di Indonesia saat ini, mereka sedang menjaga uang kalian mati-matian. Tolong kasih apresiasi, banyak dari mereka yang tidak tidur. Mereka perang beneran saat ini." tulis unggahan akun Instagram @realmrbert, dikutip, Minggu sore, 7 November 2026.
Ancaman serangan siber terhadap infrastruktur finansial akhir-akhir ini memang menunjukkan eskalasi yang signifikan. Menyusul rentetan insiden keamanan digital yang sempat mengguncang sektor perbankan regional, seperti kasus perusakan tampilan (defacement) pada portal perbankan tetangga.
Merespons serangan siber tersebut, Tim IT bank-bank di tanah air, baik bank pelat merah (BUMN) maupun bank swasta, langsung meningkatkan level kewaspadaan hingga tingkat maksimal.
Mereka harus bekerja tanpa kenal lelah, menyiagakan sistem pemantauan berlapis, serta menutup celah keamanan demi memastikan aset dan data pribadi jutaan nasabah tetap aman dari tangan-tangan jahil peretas.
Unggahan tersebut juga ditutup dengan pesan dukungan hangat bagi seluruh institusi keuangan di tanah air:
"Bank pelat merah dan biru, sehat terus kalian semua. Kirim salam sama bank kalian," tulisan akun Instagram @realmrbert.
Bank Rakyat di Malaysia Diserang Siber: Laman iRakyat dan Portal Utama Alami Defacement
Sebelumnya, Layanan perbankan digital milik Bank Rakyat Malaysia mendadak menjadi sorotan publik setelah mengalami gangguan akibat serangan siber pada Jumat malam, 6 November 2026.
Sejumlah halaman utama termasuk portal layanan online banking iRakyat dilaporkan sempat mengalami perusakan tampilan (defacement) oleh pihak tak bertanggung jawab.
Menanggapi insiden keamanan siber tersebut, manajemen Bank Rakyat bergerak cepat untuk mengamankan data serta sistem operasional nasabah. Sebagai langkah mitigasi darurat, pihak bank terpaksa menonaktifkan sementara sebagian besar layanan situs web mereka guna melakukan pemulihan sistem secara bertahap.
"Keselamatan data dan kenyamanan nasabah adalah prioritas utama kami. Kami mengambil langkah proaktif untuk memulihkan seluruh layanan digital secara aman," tulis pernyataan resmi pihak bank melalui saluran media sosial mereka dikutip dari facebook DemiRakyat Channel, Minggu, 7 November 2026.
Kelompok peretas yang menamakan diri mereka MARLANWG disebut-sebut mengeklaim bertanggung jawab atas aksi defacement ini.
Berdasarkan catatan keamanan siber, kelompok yang sama sebelumnya juga dikaitkan dengan klaim peretasan terhadap sistem Direktorat Jenderal Bea Cukai Kerajaan Malaysia.
Di tengah proses pemulihan sistem yang sedang berjalan, Bank Rakyat mengimbau para nasabah agar tetap tenang dan waspada terhadap potensi modus penipuan daring (phishing).
Hingga berita ini diturunkan, pihak berwenang Malaysia bersama tim keamanan siber internal masih terus menyelidiki celah keamanan tersebut guna mengembalikan seluruh layanan perbankan agar dapat beroperasi normal kembali.
Selain di Malaysia, kasus serangan siber juga melanda perbankan global.
Di antaranya yakni, Grup Perbankan Crédit Mutuel Arkéa (Prancis): Pada awal November 2026, bank asal Prancis ini menjadi target serangan siber canggih yang mengakibatkan pencurian dana korporat sekitar Rp2,03 triliun (100 juta euro). Pihak bank memastikan bahwa aset dan rekening nasabah individu aman dan tidak terdampak.
Kemudian di Jepang, terjadi Kasus perbankan yang melanda ATM Jepang mengalami down.
Pada 6 November 2026, sebanyak 128 bank di Jepang mengalami kelumpuhan layanan ATM dan internet banking. Setelah diselidiki, gangguan tersebut murni disebabkan oleh kerusakan perangkat keras (hardware malfunction), bukan serangan siber. (MCB)




No comments:
Post a Comment